
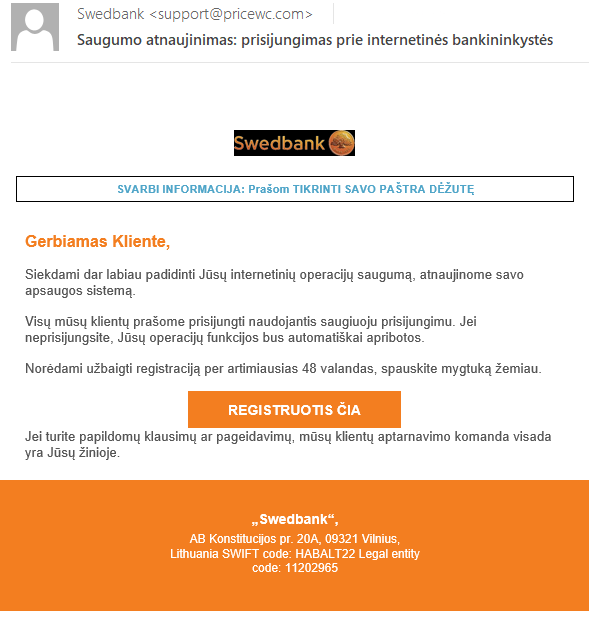
„Telšių ŽINIŲ“ redakcija į visus savo elektroninio pašto adresus gavo ne po vieną įtartiną laišką, kuriame buvo prisidengiama „Swedbank“ vardu. Kilus įtarimų, redakcija kreipėsi į banką, prašydama patvirtinti, ar šie laiškai nėra sukčių platinama apgaulė, ir patarti, kaip tokiais atvejais turėtų elgtis gyventojai.
„Swedbank“ Komunikacijos departamento vadovas Petras Lingė redakcijai perdavė banko informacinės saugos vadovės Žygedos Augonės komentarą. Ji patvirtino, kad redakcijos gauti laiškai yra sukčių platinama apgaulė.
„Swedbank“ tokių laiškų nesiunčia. Šiandien gavome ir daugiau pranešimų apie šiuos apgaulingus laiškus. Jais sukčiai siekia išvilioti gyventojų prisijungimo prie interneto banko duomenis“, – įspėja Ž. Augonė.
Pasak jos, vieni iš požymių, galinčių išduoti apgaulę, – laiškas siunčiamas ne iš oficialios banko elektroninio pašto dėžutės, o jo tekste pasitaiko gramatinių klaidų.
Gavus tokį laišką, banko atstovė ragina nespausti jame esančių nuorodų, neatidaryti prisegtų dokumentų ir niekur nevesti savo prisijungimo duomenų. Jei reikia prisijungti prie interneto banko, jo adresą naršyklėje reikėtų įvesti pačiam arba naudotis oficialia „Swedbank“ programėle.
Jeigu žmogus jau paspaudė įtartiną nuorodą ir pateikė prisijungimo duomenis, rekomenduojama nedelsiant susisiekti su „Swedbank“ oficialiais kontaktais – telefonu +370 5 268 4444 arba elektroniniu paštu: info@swedbank.lt.
Bankas taip pat primena, kad gavus įtartiną elektroninį laišką ar SMS žinutę informaciją visada reikėtų tikrinti oficialiais įmonių ar organizacijų kontaktais, skelbiamais jų interneto svetainėse. Nereikėtų naudotis kontaktais, nurodytais pačiame įtartiname laiške ar žinutėje.
„Prieš suvesdami kodus visuomet atidžiai perskaitykite ekrane, kokį veiksmą tvirtinate. Jei patys nepradėjote prisijungimo ar mokėjimo, neveskite kodų, netvirtinkite prisijungimo ar mokėjimo“, – gyventojus įspėja „Swedbank“ informacinės saugos vadovė.
„Telšių ŽINIŲ“ inf.
 Loading ...


